Quanto custa a certificação ISO 27001 no Brasil? Guia de custos, prazos e escopo (2026)
Resposta rápida: não existe preço único para a certificação ISO 27001. O valor final é a soma de três linhas independentes: a consultoria (ou equipe

Resposta rápida: não existe preço único para a certificação ISO 27001. O valor final é a soma de três linhas independentes: a consultoria (ou equipe
Não é nenhuma novidade que nenhuma empresa está imune a ataques cibernéticos. A pergunta relevante, hoje, é o que a organização consegue demonstrar depois que
A informação documentada é um dos elementos estruturais de um Sistema de Gestão de Segurança da Informação (SGSI) baseado na ISO/IEC 27001. Entretanto, existe um
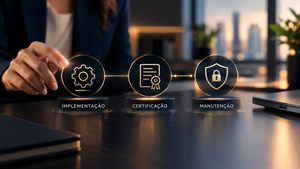
A ISO 27001 é uma das principais referências internacionais para empresas que desejam estruturar a segurança da informação, reduzir riscos cibernéticos e demonstrar maior maturidade
A auditoria interna na ISO 27001 é um dos mecanismos utilizados pela organização para verificar se o Sistema de Gestão de Segurança da Informação (SGSI)
Nenhum sistema de segurança da informação elimina completamente os riscos. Mesmo depois da implementação de controles, determinados riscos podem permanecer. É nesse ponto que surge
O Plano de Tratamento de Riscos (PTR) é um dos elementos centrais da implementação da ISO/IEC 27001. É por meio dele que a organização transforma
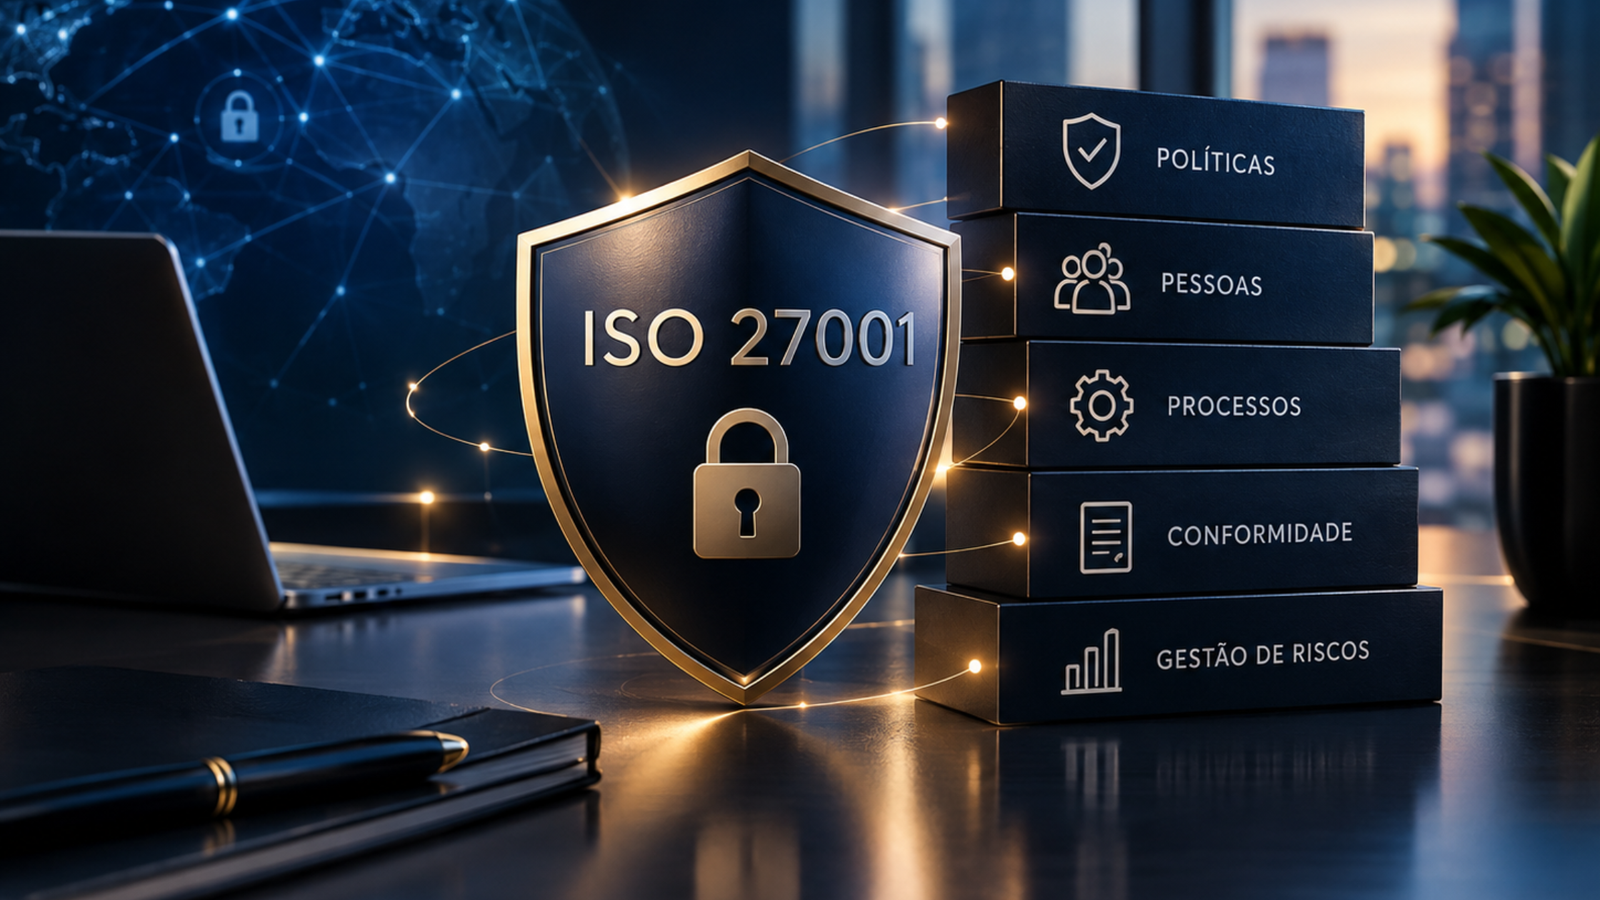
IISO 27001 e Compliance são estruturas diferentes, mas podem atuar de maneira complementar na gestão de riscos empresariais. Enquanto o Compliance busca assegurar que a
Implementar a ISO/IEC 27001 não significa simplesmente criar políticas, contratar uma consultoria ou preencher uma lista de controles. A norma estabelece um Sistema de Gestão
Como implementar a ISO 27001 em uma empresa? Implementar a ISO/IEC 27001 não significa simplesmente elaborar políticas de segurança da informação, contratar uma empresa certificadora ou criar