ISO 27001: o que é, para que serve e como implementar em uma empresa
ISO 27001 é uma das principais referências internacionais para organizações que desejam estruturar a segurança da informação de forma sistemática, baseada em riscos e integrada à

ISO 27001 é uma das principais referências internacionais para organizações que desejam estruturar a segurança da informação de forma sistemática, baseada em riscos e integrada à
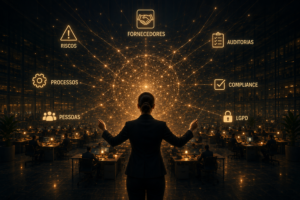
Antes de buscar uma certificação internacional de segurança da informação, empresas precisam compreender quais riscos ameaçam seus dados, sistemas, clientes e continuidade operacional A transformação
Na era da saúde digital, proteger informações médicas deixou de ser apenas uma obrigação legal. É uma questão de sobrevivência, reputação e continuidade dos negócios
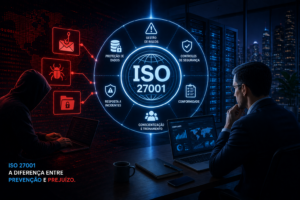
Em um cenário de crescimento dos crimes digitais, a segurança da informação deixou de ser uma preocupação exclusiva da área de tecnologia e passou a

Ataques digitais não atingem apenas sistemas. Eles comprometem reputação, contratos, dados, patrimônio e continuidade dos negócios. A transformação digital trouxe eficiência, velocidade e novas oportunidades

Empresas que tratam segurança da informação apenas como uma questão de tecnologia estão ignorando um dos maiores riscos estratégicos da atualidade Durante muitos anos, a

A digitalização da saúde trouxe avanços significativos, mas também criou novos riscos. Vazamentos de prontuários médicos e dados sensíveis podem gerar impactos jurídicos, financeiros e

Ataques cibernéticos não são mais apenas problemas de tecnologia. Eles representam riscos financeiros, jurídicos e estratégicos que podem comprometer a continuidade de uma empresa. Durante

Descubra por que a ISO 27001 se tornou uma das principais estratégias de segurança da informação, compliance e gestão de riscos para empresas que desejam

O crescimento das plataformas de conteúdo adulto trouxe visibilidade, renda e autonomia para milhares de criadores. No entanto, também aumentou um problema grave: o vazamento