A ISO 27001 é uma das principais referências internacionais para empresas que desejam estruturar a segurança da informação, reduzir riscos cibernéticos e demonstrar maior maturidade na proteção de dados e informações estratégicas.
Mas existe uma confusão recorrente no mercado: implementar a ISO 27001, obter a certificação e manter o sistema de gestão não são a mesma coisa.
Entender essa diferença é fundamental para empresas que pretendem utilizar a norma não apenas como um selo, mas como uma estrutura efetiva de gestão de riscos.
O que significa implementar a ISO 27001?
A implementação consiste em estabelecer e colocar em funcionamento um Sistema de Gestão de Segurança da Informação (SGSI) compatível com os requisitos da ISO/IEC 27001:2022.
Isso envolve muito mais do que criar políticas de segurança.
A organização precisa compreender seu contexto, definir o escopo do SGSI, identificar requisitos aplicáveis, realizar avaliação e tratamento de riscos, estabelecer objetivos, definir responsabilidades, estruturar processos e implementar controles adequados.
A ISO/IEC 27001 estabelece requisitos obrigatórios nas cláusulas 4 a 10, abrangendo contexto da organização, liderança, planejamento, suporte, operação, avaliação de desempenho e melhoria.
Na prática, a implementação deve responder a perguntas como:
- Quais informações são críticas para o negócio?
- Quais ativos precisam ser protegidos?
- Quais ameaças e vulnerabilidades podem afetá-los?
- Quais riscos precisam ser tratados?
- Quais controles são necessários?
- Como a empresa comprovará que esses controles realmente funcionam?
É nesse processo que documentos como políticas, procedimentos, matriz de riscos, plano de tratamento de riscos e Declaração de Aplicabilidade (SoA) ganham relevância.
Implementar significa aplicar todos os controles do Anexo A?
Não.
Esse é um dos erros mais comuns na implementação da ISO 27001.
A norma trabalha com uma abordagem baseada em riscos. O Anexo A apresenta um conjunto de controles de referência, mas a organização deve determinar quais controles são necessários considerando seu contexto, riscos e requisitos aplicáveis.
A Declaração de Aplicabilidade deve demonstrar quais controles são necessários, seu status de implementação e as justificativas pertinentes.
Portanto, uma implementação tecnicamente adequada não consiste em simplesmente “marcar todos os controles como implementados”.
E o que é a certificação ISO 27001?
A certificação é uma etapa distinta da implementação.
Depois que a organização estrutura e opera seu SGSI, ela pode optar por submetê-lo a uma auditoria realizada por um organismo de certificação.
A certificação fornece uma avaliação independente de conformidade do sistema de gestão com os requisitos da ISO/IEC 27001. A própria ISO esclarece que implementar a norma e buscar a certificação são decisões distintas: uma organização pode implementar o padrão sem necessariamente obter um certificado.
Assim, é possível ter:
ISO 27001 implementada → sem certificação.
Ou:
ISO 27001 implementada → auditoria → certificação.
O certificado, portanto, não substitui o sistema de gestão. Ele é consequência de uma avaliação independente sobre a conformidade desse sistema.
E depois da certificação?
É aqui que entra a manutenção.
A certificação não significa que a empresa pode simplesmente arquivar seus documentos e considerar o projeto encerrado.
A ISO/IEC 27001 foi concebida como um sistema de gestão que deve ser mantido e continuamente melhorado.
Isso significa acompanhar riscos, revisar controles, monitorar indicadores, realizar auditorias internas, promover análise crítica pela direção, tratar não conformidades e adaptar o SGSI às mudanças no negócio.
Uma empresa pode mudar fornecedores, sistemas, funcionários, processos, tecnologias, ambientes de nuvem e até seu modelo de negócio. Cada mudança pode alterar seu cenário de risco.
Por isso, segurança da informação não deve ser tratada como um projeto com data para terminar.
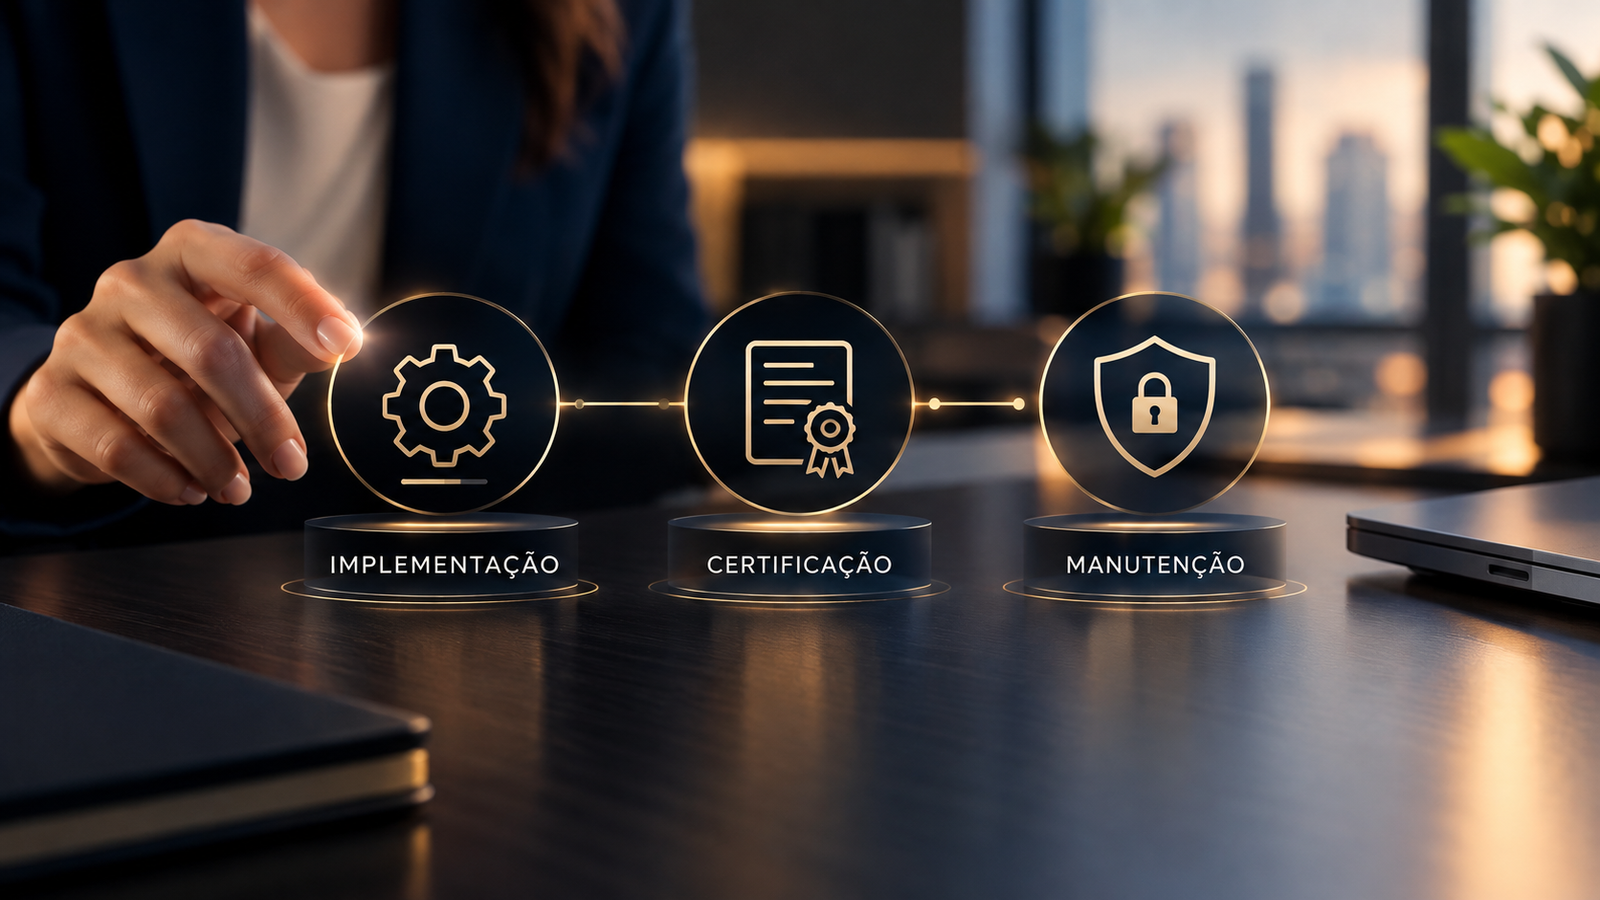
Implementação, certificação e manutenção: em resumo
Implementação: construir e colocar em funcionamento o SGSI.
Certificação: submeter o SGSI a uma avaliação independente para demonstrar conformidade.
Manutenção: continuar operando, monitorando, avaliando e aprimorando o sistema.
O maior risco está em confundir esses três momentos.
Uma empresa pode possuir documentos sofisticados e ainda não ter um sistema efetivamente operacional. Pode possuir certificação e, posteriormente, deixar o SGSI perder aderência à realidade do negócio. E pode implementar controles tecnológicos sem possuir uma estrutura de governança capaz de sustentá-los.
A ISO 27001, portanto, não deve ser encarada apenas como um projeto de documentação ou como um certificado para apresentação comercial.
Seu verdadeiro valor está na capacidade de transformar segurança da informação em um processo estruturado de gestão de riscos, responsabilidades, controles, evidências e melhoria contínua.
Conclusão
Para empresas que lidam com informações estratégicas, dados de clientes, propriedade intelectual, sistemas críticos ou operações digitais, implementar a ISO 27001 pode representar uma mudança relevante na forma como os riscos de segurança são identificados e administrados.
Mas o resultado depende de compreender que implementar é construir, certificar é demonstrar e manter é sustentar.
É essa continuidade que transforma a ISO 27001 de um projeto pontual em um verdadeiro sistema de gestão.
📞 (11) 97981-2035
✉️ contato@advogadosbarbosa.com
SOLICITE SUA AVALIAÇÃO DE MATURIDADE
https://form.respondi.app/7jYlVSe7