Risco Residual na ISO 27001: o que é, como avaliar e por que ele importa
Nenhum sistema de segurança da informação elimina completamente os riscos. Mesmo depois da implementação de controles, determinados riscos podem permanecer. É nesse ponto que surge um conceito fundamental da ISO/IEC 27001: o risco residual. Nenhum sistema de segurança da informação elimina completamente os riscos. Mesmo depois da implementação de controles, determinados riscos podem permanecer. É […]
PTR na ISO 27001: o que é o Plano de Tratamento de Riscos e como elaborar
O Plano de Tratamento de Riscos (PTR) é um dos elementos centrais da implementação da ISO/IEC 27001. É por meio dele que a organização transforma os resultados da avaliação de riscos em ações concretas para reduzir, evitar, compartilhar ou aceitar riscos relacionados à segurança da informação. Mais do que uma planilha de controles, o PTR […]
ISO 27001 e Compliance: como a norma fortalece a estrutura de conformidade da empresa
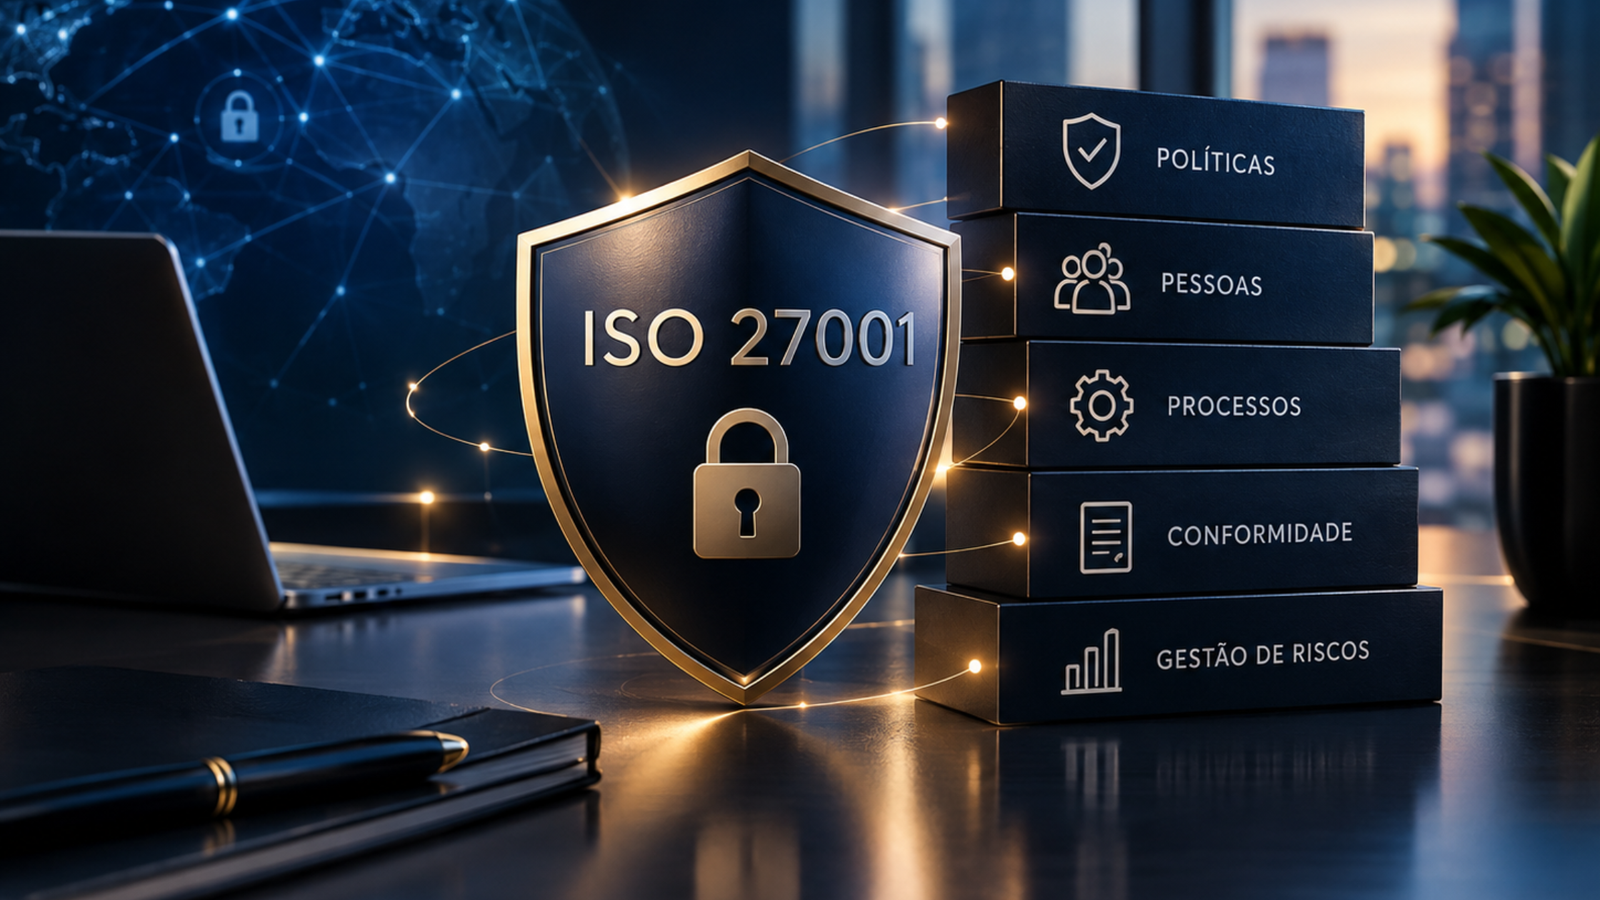
IISO 27001 e Compliance são estruturas diferentes, mas podem atuar de maneira complementar na gestão de riscos empresariais. Enquanto o Compliance busca assegurar que a organização opere de acordo com leis, regulamentos, normas, contratos e padrões internos aplicáveis, a ISO/IEC 27001 estabelece requisitos para um Sistema de Gestão de Segurança da Informação (SGSI), com abordagem […]
ISO 27001: 12 erros comuns na implementação do SGSI
Implementar a ISO/IEC 27001 não significa simplesmente criar políticas, contratar uma consultoria ou preencher uma lista de controles. A norma estabelece um Sistema de Gestão de Segurança da Informação (SGSI), o que exige integração entre contexto, riscos, controles, pessoas, processos, tecnologia, evidências, monitoramento e melhoria contínua. É justamente nessa integração que muitas empresas falham. Conheça […]
Como Implementar a ISO 27001: Guia Completo para Empresas
Como implementar a ISO 27001 em uma empresa? Implementar a ISO/IEC 27001 não significa simplesmente elaborar políticas de segurança da informação, contratar uma empresa certificadora ou criar uma série de documentos para apresentar durante uma auditoria. A implementação da ISO 27001 envolve a estruturação de um Sistema de Gestão de Segurança da Informação (SGSI) capaz de funcionar de maneira […]
ISO 27001: o que é, para que serve e como implementar em uma empresa
ISO 27001 é uma das principais referências internacionais para organizações que desejam estruturar a segurança da informação de forma sistemática, baseada em riscos e integrada à governança empresarial. Mas afinal, o que é a ISO 27001? Para que serve? Quem precisa da certificação? A ISO 27001 é obrigatória? Quanto custa implementar? E como funciona o processo de […]
Mapeamento de riscos: o primeiro passo para empresas de tecnologia implementarem a ISO 27001 e protegerem seus ativos digitais
Antes de buscar uma certificação internacional de segurança da informação, empresas precisam compreender quais riscos ameaçam seus dados, sistemas, clientes e continuidade operacional A transformação digital criou uma nova realidade empresarial: empresas de tecnologia passaram a administrar alguns dos ativos mais valiosos do mercado — informações, dados e sistemas. Startups, empresas SaaS, desenvolvedoras de software, […]
Prontuários médicos vazados: o risco silencioso que pode comprometer hospitais, clínicas e a confiança dos pacientes
Na era da saúde digital, proteger informações médicas deixou de ser apenas uma obrigação legal. É uma questão de sobrevivência, reputação e continuidade dos negócios A transformação digital modificou completamente o setor da saúde. Hospitais, clínicas, laboratórios e consultórios passaram a utilizar sistemas eletrônicos, plataformas integradas, prontuários digitais e soluções baseadas em nuvem para melhorar […]
Sua empresa está preparada para um ataque cibernético? A ISO 27001 pode ser a diferença entre prevenção e prejuízo
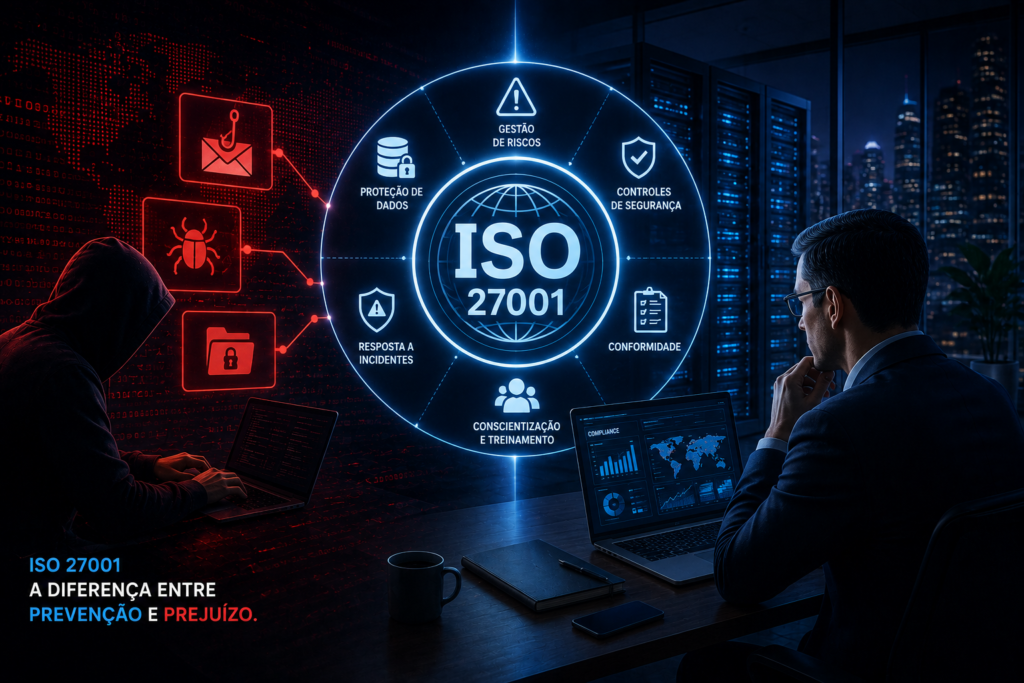
Em um cenário de crescimento dos crimes digitais, a segurança da informação deixou de ser uma preocupação exclusiva da área de tecnologia e passou a ser uma responsabilidade estratégica da alta administração Imagine chegar à empresa pela manhã e descobrir que todos os sistemas estão indisponíveis. Dados de clientes foram expostos, informações estratégicas foram comprometidas […]
Crimes cibernéticos contra empresas: por que a prevenção deixou de ser uma escolha e se tornou uma estratégia de sobrevivência empresarial
Ataques digitais não atingem apenas sistemas. Eles comprometem reputação, contratos, dados, patrimônio e continuidade dos negócios. A transformação digital trouxe eficiência, velocidade e novas oportunidades para as organizações. Entretanto, junto com esses avanços surgiu um dos maiores desafios da atualidade: proteger empresas contra crimes cibernéticos cada vez mais sofisticados. Durante muito tempo, a segurança digital […]