Sua empresa está preparada para o próximo nível?
Descubra o caminho mais adequado para implementar ISO 27001 + ISO 27701.
Seu próximo grande contrato pode exigir mais do que uma boa empresa.
Pode exigir que você prove que ela é segura.
Implemente ISO/IEC 27001 + ISO/IEC 27701 para fortalecer a segurança da informação, privacidade e governança — seja por exigência do mercado ou para transformar segurança em diferencial competitivo.
Quantas falhas de segurança existem hoje e você ainda não sabe? Faça o diagnóstico.
Por que implementar?
Escolha como sua empresa quer avançar
| Como atuamos Três formas de atuar | Consultoria Direcionamos | Mentoria Fazemos com você | Implementação Fazemos por você |
|---|---|---|---|
◎
É para você se... | Precisa de clareza e direção | Quer construir com especialistas | Quer delegar a execução |
⌕
Gap Analysis | ✓ | ✓ | Fazemos por você |
◇
Mapeamento de riscos | Orientamos | Construímos com você | Fazemos por você |
⌖
Roadmap de adequação | ✓ | Construímos com você | Fazemos por você |
⌘
Estruturação do SGSI | Direcionamos | Construímos com você | Fazemos por você |
▤
Políticas e procedimentos | Orientamos | Construímos com você | Fazemos por você |
▤
SoA | Orientamos | Construímos com você | Fazemos por você |
◇
Controles | Direcionamos | Implementamos com você | Fazemos por você |
□
Evidências e registros | Orientamos | Construímos com você | Fazemos por você |
⌕
Preparação para auditoria | Direcionamos | Acompanhamos | Fazemos por você |
| Você recebe |
Diagnóstico + prioridades + roadmap |
Orientação + construção assistida + capacitação |
Estruturação + implementação + preparação para auditoria |

Seu concorrente já consegue provar que protege os dados dos clientes. E a sua empresa? Atenda exigências, reduza riscos e esteja preparado para disputar negócios que exigem maturidade em segurança da informação.
Grandes empresas e determinados setores podem exigir ou valorizar evidências formais de segurança da informação na homologação de fornecedores, RFPs e contratos. Sem atender ao requisito, sua empresa pode perder oportunidades antes mesmo da negociação avançar.
A ISO 27001 estrutura a identificação de ativos, riscos, vulnerabilidades e controles. O objetivo é deixar de agir apenas depois do incidente e passar a gerenciar preventivamente os riscos de segurança.
A estrutura de segurança da informação pode apoiar o atendimento a requisitos legais, regulatórios e contratuais relacionados à proteção de informações. Para organizações que também precisam estruturar privacidade, a ISO 27701 complementa esse ecossistema.
A certificação demonstra ao mercado que a organização possui um sistema de gestão de segurança da informação submetido a uma avaliação independente. Isso pode reduzir barreiras comerciais e fortalecer a confiança de clientes e parceiros.
Em negociações nacionais e internacionais, requisitos de segurança podem fazer parte da avaliação de fornecedores e parceiros. Uma estrutura reconhecida internacionalmente pode facilitar processos de homologação e due diligence.
Incidentes podem gerar custos com interrupção operacional, investigação, recuperação, demandas contratuais, sanções quando aplicáveis e perda de confiança. Gerenciar riscos antes que eles se materializem é uma decisão de proteção do negócio.
Dependendo do edital ou processo de contratação, certificações e requisitos de segurança podem ser exigidos ou utilizados como critério de avaliação. Estar preparado pode ampliar sua capacidade de competir por contratos mais relevantes.
A ISO 27001 não se limita à tecnologia. Ela envolve pessoas, processos, responsabilidades, políticas, controles, treinamento, monitoramento e melhoria contínua. Segurança deixa de ser apenas responsabilidade da TI e passa a fazer parte da gestão do negócio.
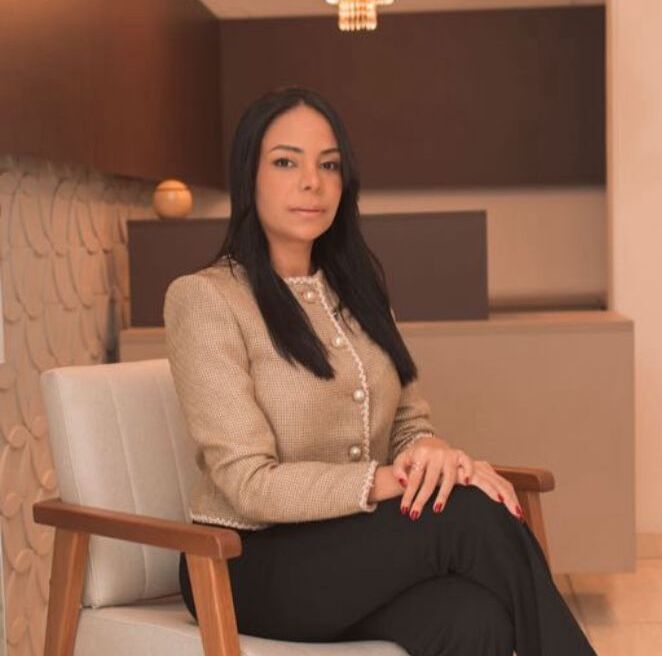
Yêda Barbosa é advogada, professora e consultora especializada em Compliance e Cibersegurança, além de fundadora do Barbosa Advogados, escritório boutique de atuação estratégica e personalizada, dedicado a demandas empresariais de maior complexidade.
É Presidente da Comissão de Direito Penal Cibernético da ANACRIM, professora de pós-graduação e mestranda em Derecho Digital y Ciberseguridad, na Espanha.
Sua atuação concentra-se na estruturação de Programas de Compliance, Governança e Gestão de Riscos, além de Investigações Corporativas, Due Diligence, Compliance de Terceiros, LGPD e prevenção e resposta a incidentes cibernéticos, integrando conhecimento jurídico, estratégico e tecnológico.
Atua na prevenção e gestão de riscos corporativos, digitais, penais e reputacionais, auxiliando empresas a fortalecer controles, identificar vulnerabilidades e estruturar respostas adequadas diante de situações de risco.
Possui formação e especialização em Direito Digital, Crimes Virtuais e Compliance, além de certificações e qualificações nas áreas de Governança, Gestão de Riscos, Proteção de Dados e Segurança da Informação.
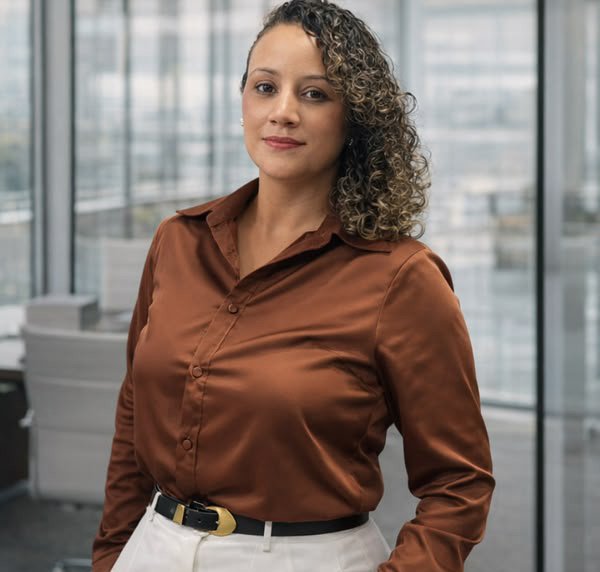
Sumaya Milanez, Profissional com quase 10 anos de experiência em Auditoria, Compliance e Sistemas de Gestão, atuando como Consultora e Auditora com forte atuação estratégica em Compliance, Cibersegurança, Segurança e Privacidade da Informação.
Especialista em auditorias e certificações ISO, com experiência nas normas ISO 37001, 37301, 27001, 27701, 9001 e 20000-1, além de atuação vinculada às regulamentações do INMETRO. Possui experiência em organismos de certificação, conduzindo auditorias de terceira parte, com sólido histórico no planejamento e execução de auditorias, avaliação de conformidade, análise de riscos, políticas e controles internos, elaboração de relatórios e condução de processos de melhoria contínua.
Sua atuação combina visão estratégica, rigor técnico e gestão de equipes, contribuindo para a estruturação de ambientes corporativos mais seguros, íntegros e eficientes.
Possui especialização em Crimes Digitais, Terrorismo Cibernético e Narcotráfico, além de certificações como Auditora Líder ISO 37001, ISO 37301, ISO 27001/27701, ISO 9001 e ISO 20000-1, Certified Privacy Analyst (CPA), Certificação Prática DPO, CISO, GRC em IA e Implementador ISO IA.
Atendimento da equipe em português, inglês e espanhol.
Publicado em Google
 Jasline Souza
Trustindex verifica se a fonte original da avaliação é Google.
Drª. Yêda foi humana e muito profissional em seu atendimento, não tenho nenhum pormenores a apontar. Trabalho eficaz de todos os envolvidos. Muito obrigada a todos pelo excelente trabalho, com toda certeza eu recomendo o escritório.Publicado em Google Wallan MárcioDra. Yêda é referência na área. Escritório está no top 5 de Pernambuco. Profissionais muito capacitadosPublicado em Google
 Eliza CristinaO serviço é de excelência. Fui atendida com profissionalismo, clareza e dedicação em cada etapa do processo. A comunicação foi sempre transparente e o suporte jurídico, preciso e eficiente. Recomendo de olhos fechados pela confiança e competência demonstradas de toda a equipe. Dr. Yeda é excepcional e seu atendimento e seu suporte é feito com maestria!Publicado em Google
 Victor DutraSou cliente do Escritório Barbosa e só tenho elogios ao trabalho de toda a equipe, em especial à Dra. Yêda, que acolheu meus casos com profissionalismo e dedicação. Graças à sua atuação, obtive excelentes resultados jurídicos. Um escritório de total credibilidade e confiança!Publicado em Google
 kananda bragaProfissionais Excelentes! Dra. Yeda está de parabéns!Publicado em Google
 Josielly LinsAtendimento excelente e de confiança 💖Publicado em Google
 Eduarda vicenteProfissionais ímpares, competentes, disponíveis e sempre dispostos a esclarecer e tratar cada cliente com muito zelo e dedicação, muito bom, indico para todos que precisam de assistência jurídica.
A certificação ISO 27001 não é obrigatória por lei na maioria dos setores, mas virou exigência prática em contratos com grandes empresas, licitações e processos de due diligence. Ela comprova, por auditoria independente, que sua empresa mantém um Sistema de Gestão de Segurança da Informação (SGSI) conforme a ISO/IEC 27001:2022. Se seus clientes já pedem essa evidência, adiar significa deixar negócios na mesa.
O processo de implantação e certificação ISO 27001 leva, em geral, de [4 a 12 meses]. O prazo varia conforme o tamanho da empresa, o escopo do SGSI e o nível atual de maturidade em segurança da informação. O caminho passa por diagnóstico (gap analysis), análise de riscos, implantação dos controles do Anexo A, auditoria interna e auditoria de certificação em duas etapas.
O custo da ISO 27001 tem três frentes: a consultoria de implantação, as auditorias do organismo certificador (certificação inicial e manutenção anual) e eventuais investimentos em ferramentas ou treinamento. Tudo fica claro na proposta, para você planejar o investimento sem surpresas durante o projeto.
Esse resultado não é motivo para preocupação — na verdade, é exatamente para isso que o Gap Analysis existe: identificar riscos antes que eles se tornem não conformidades formais em uma auditoria oficial, evitando custos, retrabalho e desgaste com o organismo certificador.
Não. Na implantação da ISO 27001, nós conduzimos a parte mais pesada (documentação, análise de riscos, políticas e controles) e pedimos da sua equipe apenas o que só ela sabe: cerca de [X horas por semana], reuniões objetivas e um responsável interno. A rotina da empresa segue normalmente enquanto o SGSI é construído.
A ISO 27001 protege a segurança da informação; a ISO 27701 cuida da privacidade e da proteção de dados pessoais. Desde a edição de 2025, a ISO 27701 pode ser certificada de forma independente, sem exigir a ISO 27001, mas as duas foram desenhadas para funcionar juntas e implantá-las em conjunto reaproveita processos e reduz o esforço. Nenhuma delas, sozinha, equivale a estar adequado à LGPD, mas ambas fortalecem muito a conformidade.
A consultoria em ISO 27001 começa com um diagnóstico inicial que mostra onde sua empresa está, o que falta para a certificação, quanto tempo leva e quanto custa. Depois vêm análise de riscos, políticas e controles, treinamento da equipe, auditoria interna e o acompanhamento até a auditoria do organismo certificador. Você começa com uma conversa de [30 minutos].
Descubra o caminho mais adequado para implementar ISO 27001 + ISO 27701.
Este site não faz parte do Google nem do Facebook ou do Facebook Inc. Além disso, não oferecemos nenhum tipo de serviço oficial do governo, NÃO praticamos fraude, não somos uma empresa que vende criptoativos ou qualquer outro serviço. Essa empresa trabalha exclusivamente com serviços jurídicos.